viernes, 5 de enero de 2018

Parches para el fallo de seguridad en los procesadores Intel, AMD y ARM

El día 3 de Enero de 2018 (bien hemos empezado el año) se ha descubierto un fallo de seguridad en los procesadores marcas Intel, AMD y ARM.

Es uno de los fallos de seguridad mas grandes y peligrosos de la historia de la informática, ya que no sólo pueden afectar hasta un 30% del rendimiento de nuestro equipo, es que también pueden ser explotadas para el robo de contraseñas o cuentas de usuarios por medio de inyección de código (malware y/o exploit).

Estas vulnerabilidades son conocidas por los nombres "Meltdown" y "Spectre".

¿Cómo lo podemos solucionar?

Para solucionar dicho problema, deberemos de esperar a que los sistemas operativos saquen parches para corregir o evitar que exploten la vulnerabilidad.


Parches disponibles:

Lo normal sería que en unos días estuviera disponibles los parches para cada sistema operativo en su propia OTA o Update y que automáticamente se instalara.

De momento estos son los parches para instalarlos de forma manual.


Windows
- Windows 10 (Haz clic para descargar el parche e instalar de forma manual)
- Windows 8.1 (No hay parches disponibles).
- Windows 8 (No hay parches disponibles).
- Windows 7 (No hay parches disponibles).

GNU/Linux
- Kernel (Haz clic para descargar el parche e instalar de forma manual)

MacOS
- No hay parches disponibles.

Android
- El parche irá llegando mediante actualizaciones por OTA a los usuarios de Nexus y Pixel, el resto de dispositivos tendrán que esperar a las actualizaciones del fabricante y operadora.

Actualización por OTA:
1.- Abre la aplicación Ajustes Aplicación Ajustes del dispositivo.
2.- En la parte inferior de la pantalla, toca Sistemaa continuación Actualización del sistema. Si es necesario, toca antes Información del teléfono o Información del tablet.
3.- Aparecerá el estado de actualización. Sigue los pasos que se muestran en pantalla.

iOS (iPhone, iPad...)
- No hay parches disponibles.


¿Y que hago mientras sacan el parche para mi equipo o dispositivo?
La solución "temporal" sería usar un Mozilla Firefox (v.57 en adelante) o activar el modo "aislamiento" en Google Chrome.

Me reitero que es muy importante actualizar para no ser vulnerables, ya que como ocurrió el año pasado con la vulnerabilidad de EternaBlue o WannaCry (si, el famoso Ramonware :P) que pilló a Telefónica y a mas empresas en "pañales".

sábado, 7 de octubre de 2017

Hacking con códigos de barras

Buenas chic@s! Hoy os traigo un ejemplo de un ataque de ingeniería social con códigos de barras.

No somos conscientes del peligro que tiene compartir cierta información como: tarjetas de débito/crédito, números de cuenta bancaria, DNI, hojas del libro de familia, nº bastidor de nuestro coche, alguna factura de tu ISP (Proveedor de servicios de Internet) o quizás una entrada en algún lugar de ocio.

Hoy os enseñaré como podrían "clonar" nuestra entrada y usarla antes que nosotros.

Antes de explicar el procedimiento, me gustaría contaros básicamente que tipos de códigos de barras existen (los mas conocidos) y que tipo de información pueden contener en esas "barritas".

Tipos de códigos de barras:

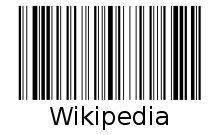
1. Códigos de barras lineales (Más usados: EAN, Code-128, Code-39, Code-93)

Ej. EAN-128
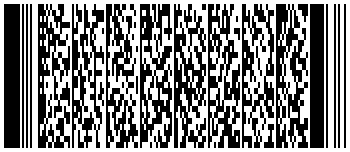
2. PDF417


3. DataMatrix


4. QR


Ahora que conocemos los códigos de barras mas utilizados, es hora de ponernos en marcha con un ejemplo.

No tenemos que rompernos mucho la cabeza, si buscas en "San Google" y pones "Entrada QR" tenemos ejemplos "rico, rico y con fundamento" (como diría Karlos Arguiñano).


Ya tenemos en nuestro poder el código QR de una entrada, vamos analizar el contenido del QR.


Hemos sido capaces de obtener el resultado del QR, por lo que si quisiéramos clonar una entrada sólo tendríamos que generar el código QR con ese resultado.


Ejemplo del código QR clonado.

¿Que ocurriría si en este museo permitieran ejecutar códigos QR desde el móvil como en otros establecimientos?

Podríamos entrar simulando ser otra persona, el sistema registraría nuestra entrada y cuando intentara entrar su legítimo dueño, no podría.

¿Os parece buena idea que los establecimientos permitan el escaneo de códigos QR? ¿Os parece una buena idea este sistema?

Que pasaría, si el dispositivo (PC, tablet, smartphone...) en vez de leer un código numérico leyera otro tipo de información, como podría ser una dirección web.


Ej. Generando una dirección web directa a un archivo PDF

¡Vaya! Nos ejecuta automáticamente la lectura de un archivo PDF!!! De maravilla, ¿no?

¿Y si en vez de un archivo PDF le diera la URL de un archivo infectado? O si supiera de que en ese establecimiento siguen usando un sistema operativo vulnerable?

En vuestras manos os lo dejo....

sábado, 24 de junio de 2017

Yo soy ROOT!!!

¿Alguien se ha preguntado porque los dispositivos Android no vienen "rooteados" de fábrica? ¿Quieres rootear el tuyo? ¿Sabes lo que realmente implica usar tu dispositivo siempre con credenciales de administrador?

Quiero explicar desde el lado de la seguridad, lo que implica tener un dispositivo android con acceso root. El fabricante sabe perfectamente que no todos los usuarios son "expertos", al igual que conoce que existen apps maliciosas que pueden "adueñarse" de nuestros aparatos, hacerse con nuestros datos (usuarios, contraseñas...) e incluso "dañarlos" por software para que android no funcione correctamente y/o no arranque. (Ej. típico error del logotipo en bucle).

Error "bootloop"


La iniciativa de entregar a sus clientes un móvil sin acceso "administrador" es correcta (bajo mi punto de vista, claro). Así se aseguran de que el terminal corre un android seguro para evitar devoluciones en el servicio "post venta" en garantía.

Si conocemos el mundo de la informática, hay muchos usuarios que se compran un PC con Windows y al cabo de unos meses vienen por la tienda/taller a "reclamar" de que su equipo no funciona como el primer día (algunos de malas maneras), analizando su equipo comprobamos que no arranca por diferentes causas, una de las mas comunes que me encuentro:

- Tiene mas de un antivirus instalado.
- Accede a webs de warez y/o porno y está infectado con malware.

Famoso "virus de la policía"

 Después de valorar los datos y recomendarle un "formateo", es hora de pasarle el presupuesto y su respuesta es: "¿Pero no está en garantía?"

Cliente mosqueado

Hay una total desinformación con las garantías, tendemos a confundir la garantía de "hardware" con la de "software", pero esto es algo complicado de asumir entender al usuario de "a pie".

Retomando el tema android, los fabricantes ya están "hartos" de tener dispositivos para reparar por software o brick en eMMC por "manipulaciones" del usuario, es por ello que se han reservado el derecho a no dar garantía a esos aparatos que estén rooteados. Así es amig@, si has rooteado tu teléfono que sepas que ha perdido la garantía, pero siempre puedes quitar el root y dejar la rom de fábrica oficial.

Otra ventaja de que los móviles no vengan rooteados es por la seguridad de las apps. Muchas de ellas (como aplicaciones de bancos) utilizan conexiones "cifradas" para ofrecer una seguridad a sus clientes, pero hay otras apps que no, utilizan conexiones a "texto plano" por lo que cualquier persona nos podría estar usando un "sniffer" y estar capturando todo nuestro tráfico, por lo que podría tener nuestro usuario y contraseña.

¡Estamos tranquilos! Sólo son 35.000 aplicaciones

¿Significa entonces que cualquier app tiene acceso administrador? Pues sí, estarás usando un aparato identificado "siempre" como root, con permisos suficientes para manipular el aparato y sus aplicaciones.

Una de las ventajas (en cuanto a seguridad) que tiene GNU/Linux es que para realizar cualquier función como instalar, desinstalar, borrar archivos o carpetas (creadas como root) etc.. es que pide la contraseña "root". Si esto lo lleváramos a la práctica en un Windows, estoy seguro que más de la mitad de problemas desaparecerían... ¿Cuantas personas conoces que utilicen en su PC un Windows sin acceso administrador? :P

Sería interesante de que android tuviera esta función, una opción donde podamos hacer uso del privilegio root con una contraseña, así podríamos quitar esas apps por defecto que tantos nos disgustan y ahorrar espacio interno en nuestro dispositivo sin tener que prescindir de la seguridad.

Sólo quiero hablar sobre la seguridad, soy partidario de que cada usuario es libre de hacer con su aparato lo que quiera, pero siempre llevando por "bandera" la seguridad del mismo.

Para terminar, quiero especificar que nos da y que nos quita el root:

Ventajas siendo root:

- Instalar hacks y otras apps piratas.
- Poder desinstalar aplicaciones y juegos que vienen por defecto en el aparato.
- Modificar la función del hardware mediante software (reducir la velocidad de CPU para menor consumo de batería, acelerar la velocidad de internet o 3G, etc..)
- Entrar en carpetas y ficheros ocultos del sistema.
- Instalar recovery's y/o roms android "cocinadas".

Desventajas siendo root:

- Nuestro sistema será vulnerable a las apps maliciosas, estas tendrán acceso a nuestro sistema como administrador.
- Perderemos la garantía de nuestro terminal. (No son todos los fabricantes, recordar que si quitamos el root la recuperamos).
- Si no eres un usuario experto en "overclocking" puedes fastidiar tu aparato.
- Recuerda que aún muchas aplicaciones vienen sin "cifrado" en las conexiones, podríamos ser víctimas de suplantación de identidad o incluso formar parte de una botnet.

¿Root o no root? Tú decides...

¿Root o no Root?

domingo, 4 de junio de 2017

¿Me dejas tu Pen?


¿Me dejas tu pen? ¿Os han hecho alguna vez esta pregunta? Seguro que si...

Disponer de un pendrive para transportar nuestra información de un sitio a otro se ha convertido en algo habitual. Tanto, que ya no nos damos cuenta de cuanta información entra y sale de él sin pensar en que podría ser privada, tanto que podría traernos serios problemas en nuestra vida cotidiana.

Mucho empeora la situación cuando contamos con más de un lápiz usb por casa y por la razón que sea hemos metido algunas fotos "privadas" en él y no recuerdas en cual de todos. Aquí es donde podemos tener un serio problema :D.

¡¡¡Que suerte!!! He dado con el lápiz correcto, ahora toca eliminarlas inmediatamente.

Como hemos respirado ¿Eh? Pero... ¿Te has preguntado si sería posible recuperarlas aunque hayas formateado 3000000..... veces el pendrive?

¿Hacemos una práctica?

Vamos a poner un escenario:
"Tenemos como vecina a la mismísima Adele"
- Una tarde mientras ella bajaba por el ascensor con su perro nos intercambiamos unos saludos de cortesía (el típico "Hola" y "adiós"), una vez dentro del ascensor, mientras subo leyendo el grupo de telegram de "Follow the white rabbit" me fijo que en el suelo hay un "objeto" sumamente reconocido por mi. ¡Es un "pendrive"!

- Cómo no se de quien es y me "mata la curiosidad" me dispongo averiguarlo, conectando sin pensar en ningún momento que puede contener un malware o un virus, o que tuviera información confidencial de su dueñ@.

- Al conectarlo a mi portátil veo que en el pendrive no hay nada, por lo que me hace sospechar que su dueñ@ lo vacío para prestarlo ha algún conocido.

- ¡No estoy contento! ¡Necesito saber de quien es! 

- Es cuando pongo en proceso mis básicas e inexpertas técnicas de "hacking forensic" para sacar la información que ha podido tener este lápiz usb.
- Únicamente quiero saber quien es su dueñ@, por lo que sólo sacaré las fotos que ha tenido almacenadas en él.

Proceso forense
El pendrive está en formato FAT32 y es de 2GB. 


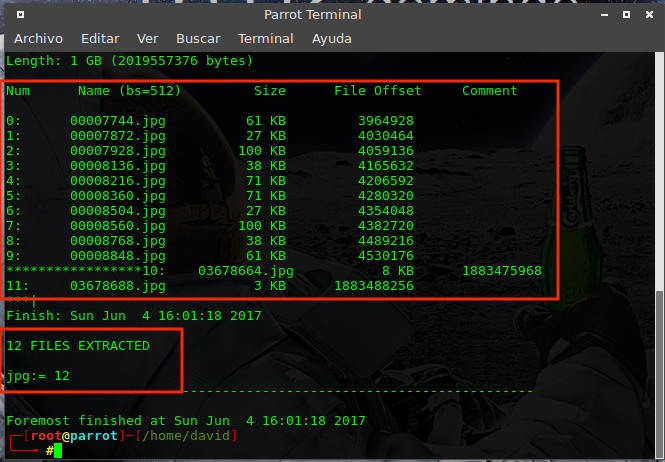
Voy a utilizar Foremost, es un gran programa para recuperar archivos borrados o formateados. En este caso será bastante rápido, ya que sólo tiene que buscar en un pendrive de 2GB (la cosa cambiaría si se tratara de un disco duro de 3TB :P)

¡La búsqueda ha terminado! Nos ha encontrado 12 posibles fotos de su dueñ@. Ahora sólo queda acceder a ellas y ver quien es el pendrive.


¡Pero que ven mis ojos! ¡El pendrive es de "Adele" y acabo de encontrar varias fotos personales de ella!


¡Y tanto que personales! Estas son fotos privadas de ella y podía utilizarlas para extorsionarla o vendérselas algún "paparazzi".

Pero no lo haré por tres motivos:
1. Este escenario es mas falso que un billete de 30€. (aunque las herramientas usadas son reales).
2. Porque no soy un ciberdelicuente y el post trata de ayudar a combatirlo y hacernos ver que somos vulnerables por nuestras malas costumbres.
3. Por que la chica usa Debian. :P


¡Y sólo hemos sacado sus fotos! ¿Te imaginas que fueran documentos como: DNI, pasaportes, nóminas, contratos, bases de datos de tu empresa, historiales clínicos, diseño de bombas nucleares....?

¿Y tú? ¿Me dejas tu pen?

martes, 30 de mayo de 2017

El bulo/phishing a SESPA

Hoy me he levantado y como hago todas las mañanas (si el tiempo me deja jejejeje) es echarle un "vistazito" a los "regalitos" que nos van compartiendo algún amig@ y/o familiar en las #RRSS.

En esta mañana, me he encontrado varias publicaciones de un "supuesto" documento (sin sello o certificado digital, sin dirección y sin firma de alguna persona.). Si que lleva sellos que no sé sin son como los originales, porque son de Asturias y no soy de allí para confirmarlo. Pero si que se me da bien usar algunos "juguetitos" para intentar darle validez a dicho documento.

Supuesto documento de SESPA


Lo primero que he hecho es abrir la web que aparece en el "supuesto" informe. www.sespa.es.

Efectivamente, la web existe, pero como no me fiaba porque he visto que estaba diseñada con un CMS pues me ha parecido raro que hayan "racaneado" y no pagar a un programador web. (pero esto ya son otros asuntos).

Posteriormente, he realizado un "Domain dossier" para obtener todos los datos referentes al dominio.

El siguiente paso ha sido colocar el email que aparece en la foto ciudadanos.area3@sespa.es (OJO!! no mandar nada, no es de confianza) en google para saber que resultado me daba.


Al entrar a la dirección me cambiaba la url y me llevaba a una falsa que directamente Mozilla Firefox ha bloqueado por intento de "phishing".


Observar la foto y mirar como en la barra de dirección aparece la url original donde va redirigido el enlace encontrado en Google.

Visto esto, el siguiente paso ha sido darle validez al correo, porque podría ser original, pero estar infectado con algún malware en su web y no saberlo nadie.

Os dejo fotos de los correo existente hasta el día de hoy por el dominio sespa.es

Lista de correos que pertenecen a SESPA.ES

Lista de correos que pertencen a SESPA.ES


Como veis no aparece en la lista el correo ciudadanos.area3@sespas.es por lo que ya descarto de que sea real.


Ya por último, he sentido curiosidad que es lo que "probablemente" esté ocurriendo en el sitio. Por lo que le hecho una "pequeña" auditoría de seguridad a su página web y me he encontrado con este error. 

La web es vulnerable ha SQL injection
La web tiene fallos de seguridad y es vulnerable ha ataques XSS


¿Que es un ataque XSS?

XSS = Cross-site scripting, es un agujero de seguridad en aplicaciones o páginas web que permite a un atacante actuar con códigos maliciosos desde los campos (el buscador de la página web) o desde variables en la barra de dirección (ej. www.miweb.com?id=2&MICODIGOMALICIOSO). Por lo que si tienes conocimientos, podrías interactuar con la base de datos y podrías averiguar las tablas de una base de datos, usuarios, passwords y posteriormente tener acceso al sitio y poder realizar las modificaciones que te venga en gana.


¿Os ha parecido interesante? Que menos que compartir con vuestros amigos y familiares para que estén siempre alerta. Recordad que los malos nunca duermen.

lunes, 8 de mayo de 2017

¡Veo nubes! Parece que va a llover....

Os hago esta sencilla pregunta: ¿Sabéis donde están alojados vuestros datos en la nube?

Muchas respuesta serán las mas típicas:

- ¡Claro que sí! Lo tengo en Dropbox.

Pero.....¿Sabes donde están alojados físicamente sus servidores?

Muchos no lo sabréis, pero nuestros datos no están tan seguros como parecen estando en la nube. ¿Pero realmente lo están en algún sitio? 

Decreto firmado por el presidente Trump el pasado 25 de Enero no está mal que os leyerais esta noticia

Si no teníamos suficiente con la NSA y con los "juguetitos" encontrados en el hackeo a la CIA, tenemos también un decreto firmado por el presidente de Estados Unidos que tiene autorización a revisar (sin nuestro consentimiento) los datos almacenados en los servicios ubicados en Estados Unidos.

No sé vosotros lo que tendréis en la nube, yo no tengo mucha cosa importante, algunas paginas web diseñadas, 4 libros excel, algunos scripts en python y poco mas. Pero....¿Y si tuviera unas fotos picantes? ¿Y si alguien se hiciera con ellas? ¿Están seguros los equipos que utilizan los gobiernos? ¿Pero porque tengo que soportar que puedan ver mis datos?

Localizando los servidores de las nubes mas utilizadas:


Seguridad: SSL
Cifrado: AES-256
Sistema Operativo: Linux
Ubicación servidores: Estados Unidos


Seguridad: SSL
Cifrado: AES-256
Sistema Operativo: Linux
Ubicación servidores: Estados Unidos

Al estar integrado en la red de espionaje PRISM de la Agencia de Seguridad Nacional (NSA) estadounidense, tiene acceso a todos los contenidos almacenados.


Seguridad: SSL (Pero NO está habilitada por defecto!)
Cifrado: AES-256
Sistema Operativo: Linux
Ubicación servidores: Estados Unidos, Europa, Asia y Sur América.


Seguridad: SSL
Cifrado: En las apps AES-128 y en llavero icloud AES-256
Sistema Operativo: Desconocido
Ubicación servidores: Estados Unidos.


Seguridad: SSL
Cifrado: AES-256
Sistema Operativo: Linux
Ubicación servidores: Nueva Zelanda.


¿Usas algunos de estos servicios de almacenamiento en nube? ¿Lo usas como backups de los archivos de tu empresa o negocio?

domingo, 23 de abril de 2017

Mostrar las contraseñas ocultas tras los asteriscos sin instalar programas.

Hoy os traigo un "truco" para poder revelar cualquier contraseña con asteriscos (********) que esté guardada en el navegador.

Es compatible con los navegadores Chrome y Firefox aunque yo usaré Firefox para la prueba (es mi favorito).

Antes de seguir el tutorial, debes de saber que este procedimiento es con fines "educativos", sólo lo usarás para tus contraseña y en tu ordenador. Si no es así, deberás de saber que estarás cometiendo un delito y yo no me responsabilizo de tus actos.

 
¡Al lío!

1. Entrar en la web donde queremos levantar los asteriscos, por ejemplo: www.outlook.com

2. Situamos el cursor del ratón encima del casillero con los asteriscos y hacemos clic con el botón derecho del ratón y pulsamos la opción "Inspeccionar elemento".


3. Se nos abrirá en la parte inferior de la pantalla el inspector de código fuente, este inspector de código también es "editor" y nos permite modificar el código fuente de una web a nuestro gusto y poder interactuar con ella automáticamente.

Gracias a esto, usaremos la programación para que haga el "trabajo sucio", buscamos en el código la siguiente línea: type="password"


4. Haremos doble clic en la palabra type="password" y escribiremos "text", por lo que el código deberá de quedar de la siguiente manera type="text".


Como veis, los asteriscos se cambiarán automáticamente por la contraseña en texto plano. ¡Por fin!


¿Que hemos aprendido?

1. Tenemos poca memoria o que tal vez, usemos contraseñas muy complicadas (jajaja).
2. Mantener una contraseña insertada en nuestro navegador automáticamente con sólo darle "clic" no es seguro.
3. Usar contraseñas "alfanuméricas" e "hipersupermegacomplicadas"
 no sirve para nada. Recuerda, que una contraseña la puede conocer cualquiera, pero que un dispositivo es mas seguro si dispone de otras seguridades como el "doble factor de autenticación" o "huella".


¡Me debéis una paracetamol! ¡Cuidaros!

jueves, 13 de abril de 2017

Cómo hackean tu cuenta de Facebook (demostración) y como protegernos.

Ya sabemos todos que es posible de que se hagan con tu clave y corras el peligro en que te suplanten tu identidad. Muchos de los casos son por fallos "nuestros" al ejecutar software malicioso (exploit o troyanos en correos, aplicaciones, documentos...) o bien, por usar redes wifi abiertas y confiar en que nadie esté "esnifando" nuestros datos.

Quien fuera a mi charla sobre dispositivo IoT sabrá que un dispositivo debe de cumplir estos 3 factores para que sea seguro:

1. Algo que sabemos. (Una contraseña)
2. Algo que tenemos. (Un dispositivo móvil)
3. Algo que somos. (Una huella)

En este artículo, os voy a demostrar que el punto 1 lo descartaría o bien, lo dejaría como punto 3, ya que una contraseña es fácil de "averiguar" haciendo uso de "ingeniería social".


Demostración del robo de una cuenta de Facebook.
Primero vamos a proceder hacer una posible práctica de hacking usando herramientas de ingeniería social. (Omitiré varios pasos, ya que el fin del post es protegernos de los crackers, no convertirnos en uno).

1. Lo primero sería pensar a que persona irá dirigido dicho ataque (spear phishing) y deberemos de saber su correo electrónico. (ejemplo: demomdb@gmail.com)


Clonando el sitio web de Facebook

2. Preparamos un enlace "clon" de Facebook y lo se lo mandaremos en un "hipervínculo" por correo electrónico, ocultando la dirección donde va a ser redirigido a nuestro "Facebook Clon" (que será nuestra IP).

Ejemplo de creación Spear Phishing

 En la imagen vemos que hemos creado un correo donde incitamos a que acceda a la web oficial de Facebook usando un enlace (hipervínculo) falso bajo la dirección original.

Enlace falso que será donde verdaderamente le redirigirá

El enlace de https://www.facebook.es es sólo una "tapadera", donde realmente le va a dirigir este enlace malicioso es a nuestra IP que hemos creado un "clon de facebook" y más adelante vais a ver que es idéntica (excepto algún detalle).


 3. Ahora esperamos a que la víctima abra el correo y le haga clic en enlace que le hemos preparado hacia el clon de Facebook.

Es aquí la parte mas importante de este "tutorial", vamos a fijarnos en unos detalles que esconde el email visto desde la pantalla de la víctima (recuerda que algún día podríamos ser nosotros).


Detalles a tener en cuenta siempre en un correo "sospechoso":

- Nombre de dominio de donde nos llega el correo. (fran@lacaixa.es, mark@facebook.com, etc...).

En este caso he ocultado mi correo, pero estaba claro que no era david@facebook.com. (Aunque con un poco de programación se puede falsificar también).

- Faltas ortográficas.

Muchos correos de ataques "phishing" suelen llevar muchos fallos ortográficos, por lo que será muy sencillo de reconocer.

- Enlaces sobre texto o botones.

Es muy normal que en enlace donde vamos a ser dirigidos esté "oculto" bajo la fachada de un botón o un enlace (como el que hemos creado nosotros en este tutorial) para poder "engañar" al usuario y conseguir que acceda a un sitio malicioso.

- Identificación como cliente/usuario

Ninguna RRSS o empresa os van a pedir vuestros usuarios y contraseñas, es lógico que si ellos te dan soporte, es porque ya tienen acceso a tus datos.


¡Ahora vienen donde la matan!

Vamos a ver que ocurriría si hiciera clic el usuario al enlace e intentara entrar en su perfil de Facebook.

Pantallas de atacante y víctima

A la izquierda tendríamos la pantalla del atacante y a la derecha, tenemos  la pantalla de la víctima.

Como podemos observar, la víctima ha hecho clic en enlace del correo electrónico (por lo que no ha contrastado con los pasos anteriores, muy MAL) y le he abierto la web "clon" de Facebook.

En la barra de dirección he remarcado que el mismo navegador ya te indica que el sitio donde vas a introducir los datos "No es seguro", ya que no pasa por el certificado SSL o TSL de Facebook.

Otro datos a observar, es que la barra de dirección muestra la IP del atacante (en casos reales no será tan sencillo, pueden usar dominios muy parecidos o con otro dominio .com.es, .org, .tk, etc...)

Clon de Facebook

¿Pero que ocurría si llegáramos a poner nuestros datos?

Vamos a identificarnos con nuestros datos.

Pantallas del ciberdelincuente y víctima

Acordaros que el terminal de la izquierda es la pantalla del ciberdelincuente y el de la derecha el de la víctima.

La víctima pondrá su usuario y contraseña para acceder a su perfil. Desde el lado del "cracker" podremos seguir el "status" de todo lo que ocurre.

Credenciales obtenidas
Vemos en la imagen, que el usuario ha introducido sus datos, estos le han llegado al ciberdelincuente en "texto plano" y a la víctima no le ha dejado entrara su perfil, es lógico, era un clon....Pero si nos fijamos bien, ha sido redirigido al login del sitio OFICIAL de Facebook, el usuario asustado, pensará que ha escrito algo mal y volverá a introducir sus datos, esta vez de forma exitosa y se quedará tranquilo.

Por otro lado, el cracker se ha hecho con los datos de este usuario y podrá acceder a su perfil cuando quiera y usarlo para fines maliciosos.


¿Y que hubiera pasado de haber tenido la autenticación de doble factor activada?

Pues muy fácil, el ciberdelicuente no podrá entrar aunque tenga su contraseña. Le aparecería una ventana como esta.


Una vez que el cracker haya entrado con el usuario y contraseña obtenido anteriormente, el sistema de doble autenticación de seguridad o verificación de dos pasos no le dejará usar tu perfil hasta que no introduzca el código generado automáticamente que ha sido enviado a tu dispositivo móvil (correo para aceptar o sms).

Por lo que la contraseña no servirá para nada :D

¿Veis? Una contraseña es fácil de sacar engañando al usuario, por ello, debemos de utilizar siempre doble factor de autenticación.

¿Cómo se activa esta seguridad?

Esta información ha sido sacada de: Welivesecurity

1. En primer lugar, deberás acceder a la cuenta y una vez dentro de ella al sector de configuración, tal como se muestra en la siguiente captura de pantalla:


 2. Encontraremos varias configuraciones de seguridad para modificar. En este caso, la que nos interesa es “Teléfono/Celular”; veamos una captura de pantalla para graficar el ejemplo:

 3. Una vez dentro de este menú, tendremos acceso a agregar un número de teléfono celular (que será tu número telefónico), como se muestra en el recuadro número 2. Luego, aparecerá una ventana preguntando por país de residencia y operadora telefónica.

 Cuando fue realizado lo anterior, agregado el número telefónico y aprobado con el respectivo código que llega mediante mensaje de texto, solo resta acceder al apartado “Seguridad” en la columna izquierda. Una vez seleccionada esta opción, veremos una ventana como la que se muestra a continuación:


4.  En el panel que se encuentra de lado derecho en pantalla, en el menú “Aprobaciones de inicio de sesión”, basta con hacer clic en el botón “Editar” para poder activar esta funcionalidad. Una vez habilitado esto, en el caso de que todavía no haya sido habilitado el número telefónico, enviará un nuevo mensaje con un código, el cual deberás ingresar para aprobar la operación.

5. Al activar esta funcionalidad se logra que, cada vez que se intente acceder al perfil desde un navegador no autorizado (no refiriéndose a nombre de navegador, sino al propio de cada dispositivo), luego de colocar usuario y contraseña en la pantalla principal de sesión, se redirigirá a una segunda pantalla, en donde solicitará un código de autorización. La pantalla a la que redirige se muestra de la siguiente manera:


Espero que haya sido de ayuda. ¡Y ya sabes! ¡Comparte!