sábado, 5 de noviembre de 2016

Whatsapp en modo "Stealth"

Voy a explicar cómo configurar nuestra aplicación Whatsapp para estar lo más "stealth" (invisible/sigiloso) posible. Muchos ya conoceréis los métodos, otros posiblemente no conocían ninguno de ellos.

Este tutorial explica:


1. Evitar que vean nuestra última conexión.
2. Evitar que visualicen nuestra foto de perfil.
3. Evitar que vean nuestro estado.
4. Evitar que sepan si hemos o no leído los mensajes que nos han enviado.
5. Trucos para poder estar en "semi stealth".


1. Evitar que vean nuestra última hora de conexión.


Con esta opción evitaremos que nadie sepa cuándo ha sido la última vez que hemos entrado en la aplicación. Aunque parezca mentira, siempre hay algún "cotilla" que nos espía con la última hora de conexión y algun@s te lo echan en "cara".

Pasos para configurarlo: Abrimos Whatsapp y nos vamos Ajustes > Cuenta > Privacidad > Hora de últ. vez. Al activar dicha opción tú tampoco podrás ver la hora de conexión de tus contactos, por lo que si tu también eres un "cotilla" se te acabó el "chollo". :P


2. Evitar que visualicen nuestra foto de perfil.


Esta opción es bastante importante para mi, ya que cualquiera que se haga con nuestro número y nos agregue a su agenda podría ver nuestra foto de perfil y utilizarla para otros fines. Lo recomendado sería configurar esta opción como "Mis contactos", así sólo la podrían ver los contactos que tenemos en nuestra Agenda.

Pasos para configurarlo: Abrimos Whatsapp y nos vamos Ajustes > Cuenta > Privacidad > Foto de perfil > Elegimos la opción "Mis contactos". Recuerda, con esta opción sólo vería nuestra foto nuestros contactos que tengamos en la agenda, si pusiéramos "Nadie" no la vería estos tampoco.


3. Evitar que vean nuestro estado.


Si eres de las personas que cambian su estado constantemente, debes de saber que por "defecto" todo el mundo puede conocer tu estado sin que te conozcan de nada, con tan sólo tu número de teléfono.

Pasos para configurarlo: Abrimos Whatsapp y nos vamos Ajustes > Cuenta > Privacidad >  Estado. Pulsamos y seleccionamos "Mis contactos" o "Nadie". Recuerda que si selecciones "Nadie" ni tus contactos podrán ver tu estado.


4. Evitar que sepan si hemos o no leído los mensajes que nos han enviado.


Otra de las funciones mas "destacadas" de la privacidad es "ocultar" la confirmación de lectura (doble check azul) de los mensajes recibidos. De esta forma no podrán saber si hemos leído el mensaje o no, de igual forma que ocultar la hora, tampoco podremos saber si han leído nuestros mensajes.

Pasos para configurarlo: Abrimos Whatsapp > Ajustes > Cuenta > Privacidad > Confirmaciones de lectura. Desmarcamos la casilla. 


5. Trucos para poder estar en "semi stealth".


Tampoco es "secreto sumario" lo que voy a explicar a continuación, podríamos disponer de las opciones como "doble check" activado y poder hacernos "invisibles" cuando nos interese. El truco es bastante sencillo y conocido, de hecho fue una de las primeras formas (antes de existir la forma oficial) de saltarnos el "chivato" del "doble check".

Para ello haremos lo siguiente:

1. Nos llega una notificación emergente a nuestro móvil. Si desplegamos desde el menú superior podemos visualizar el mensaje sin entrar y sin notificarle al emisor que lo hemos leído.


2. Nos llega una notificación emergente a nuestro móvil, esta vez el texto es muy largo y no lo podemos visualizar entero, por lo tanto la primera opción la descartamos. 

La siguiente idea es poner nuestro móvil en modo "avión" y entrar con normalidad en Whatsapp, entramos al chat, leeremos el mensaje y saldremos de él cerrando la aplicación en 2º plano. 

Nuevamente, desactivaremos el modo "avión" de nuestro terminal y aquí no ha pasado nada, el emisor no sabrá que hemos leído el mensaje, ya que al estar en este modo,  internet no "trabaja" y no puede conectar con el servidor para notificarle nuestra presencia en él, es por eso que no puede verificar con el "doble check".


Ahora vas y lo cascas!
miércoles, 21 de septiembre de 2016

Desenmascarando el modo "incógnito" del navegador
Me imagino que muchos de vosotros utilizaréis el modo "incógnito" del navegador. Sólo deciros que navegando en este modo no te librarás de que te "espíen".

Vamos a resumir que es el modo "incógnito" en el navegador por si no conocías esta opción:

El modo incógnito o navegación privada te permite navegar por Internet sin guardar ningún tipo de información sobre las páginas web que visitas.

Según Mozilla Firefox, uno de los mejores navegadores que podemos encontrar añade lo siguiente:

La navegación privada también incluye Navegación privada con protección contra el rastreo, que impide que las distintas compañías rastreen tu historial de navegación en distintas páginas web. Para saber más sobre la Navegación privada y la protección contra el rastreo en Firefox, consulta el artículo Navegación privada con protección contra el rastreo.

Importante: El modo de navegación privada no te asegura el anonimato en Internet. Tu proveedor de servicios de internet, tu jefe o los propios sitios web pueden rastrear las páginas que visitas. De la misma forma, el modo de navegación privada no te protege de los Keyloggers ni de los programas espía que puedan instalarse en tu equipo.

Estoy de acuerdo excepto en la siguiente línea "incluye Navegación privada con protección contra el rastreo, que impide que las distintas compañías rastreen tu historial de navegación en distintas páginas web" será cierto? Pues No!! es mentira, os dejo fotos mientras comento como he podido conseguir ver el contenido y no sólo eso, sino también con que navegador estaba visualizando, idioma, sistema operativo.... Mammamia!!!


Empecemos el tour


Antes de empezar, voy a explicar que es lo que he hecho para poder "visualizar" los sitios webs que estaba visitando en modo "incógnito". Para ello he utilizando una herramienta llamado "Wireshark" para capturar todo lo que pasa por mi red, esta aplicación se encuentra instalada de forma predeterminada en Kali Linux, una distro basada en Debian y optimizada para prácticas de pentesting y otros tipos de pruebas de seguridad informática.

Todas las pruebas siempre las hago conmigo mismo y con mis equipos (lo digo por si me lee mi vecino y piensa mal de mi, estate tranquilo, que jamás diré las webs porno que ves!! :D).

Dicho esto, empecemos con el tour.


1. Empezaré entrando en modo normal visitando la web a mi blog.


2. Ahora veremos lo que Wireshark nos ha capturado.


Cómo podemos ver en la foto, sabemos la fecha y hora que se entró al sitio web, desde donde se entró (arriba pone www.google.com), desde que sistema operativo se entró (GNU/Linux) , desde que navegador (Mozilla Firefox o Iceweasel, es lo mismo) y que página web visitó (www.elmalodebatman.com).

Vale, ya hemos comprobado que Wireshark es capaz de capturar e interpretar los paquetes de una navegación NO anónima.

Ahora, vamos hacer la prueba en modo "incógnito" o "navegación privada".

3. Entramos en la web de "Marca" con el mismo navegador, pero esta vez en modo "anónimo". 


4. Ahora volvemos a capturar con Wireshark y vamos a comprobar lo que ocurre.


5. Cómo podemos observar en ambas fotos, en modo "privado" o "incógnito" de poco sirve, ya que aunque te "vendan" que es un modo "anónimo" no lo es. Hemos podido capturar los paquetes del equipo que ha estado navegando en "privado".

Ahora visualizamos en el enlace que ha capturado Wireshark en nuestro navegador y nos aparecerá la página que ha estado visualizando el usuario, lógicamente, si esto hubiera sido un caso real.


6. Tachaaaaaaaaán! estamos viendo la página que estaba en modo "incógnito", por lo que queda demostrado que no sirve para mantener un anonimato fiable en Internet.


Ahora vas y lo cascas!!!

sábado, 17 de septiembre de 2016

Así camuflan los "hackers" sus mensajes en internet.
Ya deberíamos de saber que estamos siendo "espiados" sin que nos demos cuenta. Muchos de vosotros os da completamente igual, siempre escucho la típica frase de... "para lo que van a encontrar...".

Vamos a ver como hacen los "ciberdelicuentes" o como lo denomina la sociedad... "hackers" (insisto, que no es lo mismo....) para esconder mensajes por medios de archivos de texto o no :P para poder hacerlo llegar a su receptor sin ser visto.

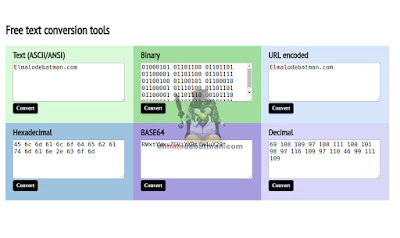
Para ello utilizaremos la siguiente web: www.ascii2hex.com

En esta web podemos ver 6 tipos diferentes de texto, pero nos centraremos sólo en 3:

Binario, hexadecimal y base64 son mis favoritos.

¿Cómo funciona?


Fácil, escribiremos el texto con normalidad en el primer casillero llamado "Text (ASCII/ANSI)" y pulsaremos sobre el botón de abajo "Convert". Automáticamente nos aparecerá el mensaje transformado en los diferentes textos que hemos hablado anteriormente. 

Ahora con el texto "cifrado" sólo nos quedaría esconderlo en un documento de texto, una url, una foto, un mp3, etc....Cada uno con su imaginación jejejeje


¿Cómo descifrarlo?


Pues el receptor deberá de ingresar ese "cifrado" en el casillero del tipo de texto que hayamos elegido. Por ejemplo: Si fuera "Hexadecimal" pegaríamos el texto en el casillero Hexadecimal y pulsariamos en "Convert" y nos aparecería el texto "traducido" en el casillero Text (ASCII/ANSI).

A que mola!

viernes, 26 de agosto de 2016

Impedir que Whatsapp comparta tu número de teléfono con Facebook.

Ya nos la acaban de "clavar" nuevamente los de Facebook y Whatsapp, seguramente mas de uno entre ayer por la noche y hoy por la mañana habrá visto un mensaje como este en su teléfono.


Aceptando estas condiciones tendrán:

- Acceso a nuestro número de teléfono para autorizar el uso de este a las empresas anunciantes en la red social. (Te podrán llamar para ofrecerte servicios o hacerte spam por SMS (y esperemos que no sean PREMIUM)).
- Acceso a tu agenda de teléfono!! (ostia, esto si que es gordo).
- No podrás usar Whatsapp en mas de un aparato.
- Autorizas que se puedan poner en contacto contigo empresas anunciadoras en Facebook vía Whatsapp. (No creo que sea para preguntarte el nombre de tu perro).

¿Cómo desactivarlo?


Fuente: Hipertextual

Si sigues estos pasos, podrás evitar que Facebook tenga tu número de WhatsApp.

WhatsApp anunciaba que, a partir de hoy, por defecto los usuarios de la aplicación pasarán a compartir su número con Facebook, de forma que ambas compañías puedan compartir información para recibir contenido promocional o personalizar la publicidad en la red social. A pesar de que el cambio está llegando gradualmente a los usuarios, WhatsApp ofrece una forma de que, aquellos que quieran, puedan evitar compartir su número e información con Facebook.

El método es muy sencillo y puede hacerse de dos formas. La primera, cuando la aplicación nos pregunte si queremos compartir la información con Facebook, simplemente tienes que marcar no. Así, por defecto, no se compartirá la información entre las aplicaciones, respetando la voluntad del usuario:


Si WhatsApp ya te ha preguntado si quieres compartir información y has dicho que sí pero has cambiado de opinión, la forma de desactivar esta opción es igual de sencilla: ve a Ajustes > Cuenta > Compartir la información de mi cuenta. Si no deseas compartir la información de tu cuenta con Facebook puedes deseleccionar la casilla o alternar el controlador. IMPORTANTE: Después de aceptar el intercambio de información sólo tendrás 30 días adicionales para cambiar tu decisión.


martes, 9 de agosto de 2016

Cómo saber los datos técnicos de un vehículo con la matricula.


Hoy os traigo un enlace de la una página web de la Junta de Andalucía donde podemos "obtener" los datos técnicos de un coche o una moto. (nº bastidor, fecha de matriculación, marca, modelo, año de compra...).

Lo curioso es que para facilitarte dichos datos sólo te piden dos requerimientos:

1. DNI del dueño del vehículo (Documento Nacional de Identificación).

2. Matricula del vehículo.


Poniéndolo en práctica


1. Entramos en el sitio web "aquí" .
2. Escribimos el DNI (foto 1), la matrícula (foto 2) y pulsamos en el enlace "Pulse para obtener automáticamente los datos técnicos del vehículo." (foto 2).


 3. Esperamos unos segundos y nos mostrará toda la información técnica del vehículo.


¿Para que nos puede servir estos datos?

- Recordarnos los datos de nuestro vehículo por si queremos comparar el precio en otros seguros (recomiendo rastreator.com).
- Cumplimentar algún documento de tráfico y no tenemos la ficha técnica a mano.
- Contrastar información a la hora de comprar un vehículo de segunda mano.


Cómo opinión personal, creo que le falta seguridad a este enlace (quizás con algún sistema de usuario o requerir mas datos personales), es muy fácil conseguir dichos datos y cualquiera podría revisar los datos de un vehículo, y quizás, usarlos para hacer alguna "maleza" o "trapicheo". Dicho queda, que voy a informar a la Junta sobre dicho "problema" en su web, seguramente "caiga en el olvido" e incluso ni se molesten en abrirlo. 

¿Que opináis vosotros? 

miércoles, 3 de agosto de 2016

Auditando los certificados SSL de algunas páginas web del estado.


Últimamente me estoy interesando mucho (al igual demasiado) en el "pentesting" una "actividad de hacking ético" que cada vez aprendo mas y me llama mas la atención. Leyendo un artículo de nuestro hacker español "Chema Alonso" sobre la seguridad de certificados de Apple, se me ocurrió usar la misma técnica pero en varias webs del estado para comparar los certificados que usan comparados a los que usa Apple o Google. Y estos son los resultados (Leyenda de resultados: A, A-, B, C, D, etc....).

Apple


Google


Agencia tributaria


Aquí ya empezamos a "cojear", nos ponen un "B".


DGT (Tráfico)


En la página web de la DGT obtenemos una "C".


Cita previa sanidad de Madrid (cita para el médico)


Aquí ya podemos ver la seguridad e incluso nos muestra algunas vulnerabilidades en ataques "FREAK" 


Cita previa sanidad Nules (Castellón) (cita para el médico)


Esta plataforma ya es el remate, utiliza un formulario escrito en "java" dentro un "frame" desde otra web, pero ambas paginas no tienen seguridad SSL, por lo que en seguridad de certificados "0".


¿Os ha parecido interesante?  A mi si :D